
Maschinen sind längst keine abgeschotteten Systeme mehr. Produktionsanlagen, SPS, HMIs, industrielle Gateways und Sensoren kommunizieren untereinander, mit Unternehmensnetzwerken oder mit Cloud-Diensten.
Damit entstehen neue Möglichkeiten – aber auch neue Risiken.
Genau hier setzt die EU-Maschinenverordnung 2023/1230 an. Sie ersetzt die bisherige Maschinenrichtlinie 2006/42/EG und gilt grundsätzlich ab dem 20. Januar 2027. Anders als eine Richtlinie muss sie nicht erst in nationales Recht umgesetzt werden.
Für Maschinenhersteller bedeutet das: Cybersecurity wird künftig stärker mit der klassischen Maschinensicherheit verknüpft.
Das betrifft nicht nur neue Angriffsszenarien. Auch ungeplante Veränderungen, Kommunikationsprobleme oder manipulierte Konfigurationen können sicherheitsrelevant werden.
Was fordert die neue Maschinenverordnung?
Besonders relevant sind die Anforderungen aus Anhang III der Verordnung.
Unter Punkt 1.1.9 „Schutz gegen Korrumpierung“ fordert die Verordnung unter anderem, sicherheitsrelevante Hardware, Software und Daten gegen unbeabsichtigte und beabsichtigte Manipulation zu schützen. Veränderungen an sicherheitsrelevanter Software oder deren Konfiguration sollen nachvollziehbar sein.
Auch die Steuerung einer Maschine rückt in den Fokus. Nach Abschnitt 1.2.1 müssen Steuerungssysteme so ausgelegt sein, dass unter anderem vernünftigerweise vorhersehbare böswillige Versuche Dritter nicht zu einer gefährlichen Situation führen.
Vereinfacht gesagt:
Es reicht künftig nicht mehr, nur zu prüfen, ob eine Maschine technisch korrekt funktioniert. Unternehmen müssen auch betrachten, was passiert, wenn Kommunikation, Software oder Steuerung gezielt oder unbeabsichtigt verändert werden.
Damit werden Themen wie Transparenz, Monitoring, Logging und die frühzeitige Erkennung von Abweichungen deutlich wichtiger.
Das Problem: Viele OT-Netze wurden nie für diese Bedrohungslage gebaut
Gerade industrielle Netzwerke haben eine Besonderheit: Viele Komponenten bleiben sehr lange im Einsatz.
Das beigefügte Fachpapier zur OT-Sicherheit beschreibt beispielsweise Lebenszyklen von 20 bis 30 Jahren. Gleichzeitig kommunizieren solche Systeme teilweise über Protokolle, die zu einer Zeit entwickelt wurden, als industrielle Netze noch weitgehend isoliert waren. Heute kommen Fernwartung, Leittechnik, Cloud-Anbindungen und andere Schnittstellen hinzu.
Auch klassische OT-Protokolle können ein Problem darstellen. Im Fachbeitrag werden beispielsweise IEC 60870-5-104, IEC 61850 und Modbus genannt. Bei ihrer ursprünglichen Entwicklung standen Funktionen wie Authentifizierung oder Verschlüsselung nicht im Mittelpunkt.
Hinzu kommen Probleme aus dem täglichen Betrieb:
- ungepatchte Systeme
- unbekannte oder nicht dokumentierte Geräte
- offene Fernzugänge
- Fehlkonfigurationen
- nicht sauber dokumentierte Verbindungen
- veraltete Authentifizierungsverfahren
Gerade in OT-Umgebungen lassen sich Updates außerdem nicht immer kurzfristig installieren. Produktionsverfügbarkeit und Stabilität haben häufig Vorrang. Der Fachbeitrag bringt das auf einen wichtigen Punkt: Wenn Systeme nicht zeitnah gepatcht werden können, gewinnt die Überwachung zusätzlich an Bedeutung.
Was hat OT-Monitoring damit zu tun?
Eine zentrale Voraussetzung für Sicherheit ist zunächst einmal Sichtbarkeit. Denn Unternehmen können nur auf Probleme reagieren, die sie auch erkennen.
Ein kontinuierliches OT-Monitoring kann beispielsweise zeigen:
- Sind Maschinen, SPS, HMIs und industrielle Gateways erreichbar?
- Kommunizieren die vorgesehenen Systeme noch zuverlässig miteinander?
- Ändert sich der Zustand bestimmter Komponenten?
- Fallen Schnittstellen oder Kommunikationswege aus?
- Treten ungewöhnliche Lasten oder Verbindungsprobleme auf?
- Laufen OPC-UA-, MQTT- oder Modbus-Kommunikation wie vorgesehen?
- Werden definierte Grenzwerte überschritten?
- Gibt es Veränderungen, die untersucht werden sollten?
Das ersetzt keine vollständige Cybersecurity-Architektur. Es schafft aber eine wichtige technische Grundlage: Man bekommt mit, wenn sich etwas verändert.
Wie kann PRTG im OT-Umfeld unterstützen?
PRTG kann klassische IT-Systeme und industrielle OT-Komponenten in einer gemeinsamen Monitoring-Umgebung zusammenführen.
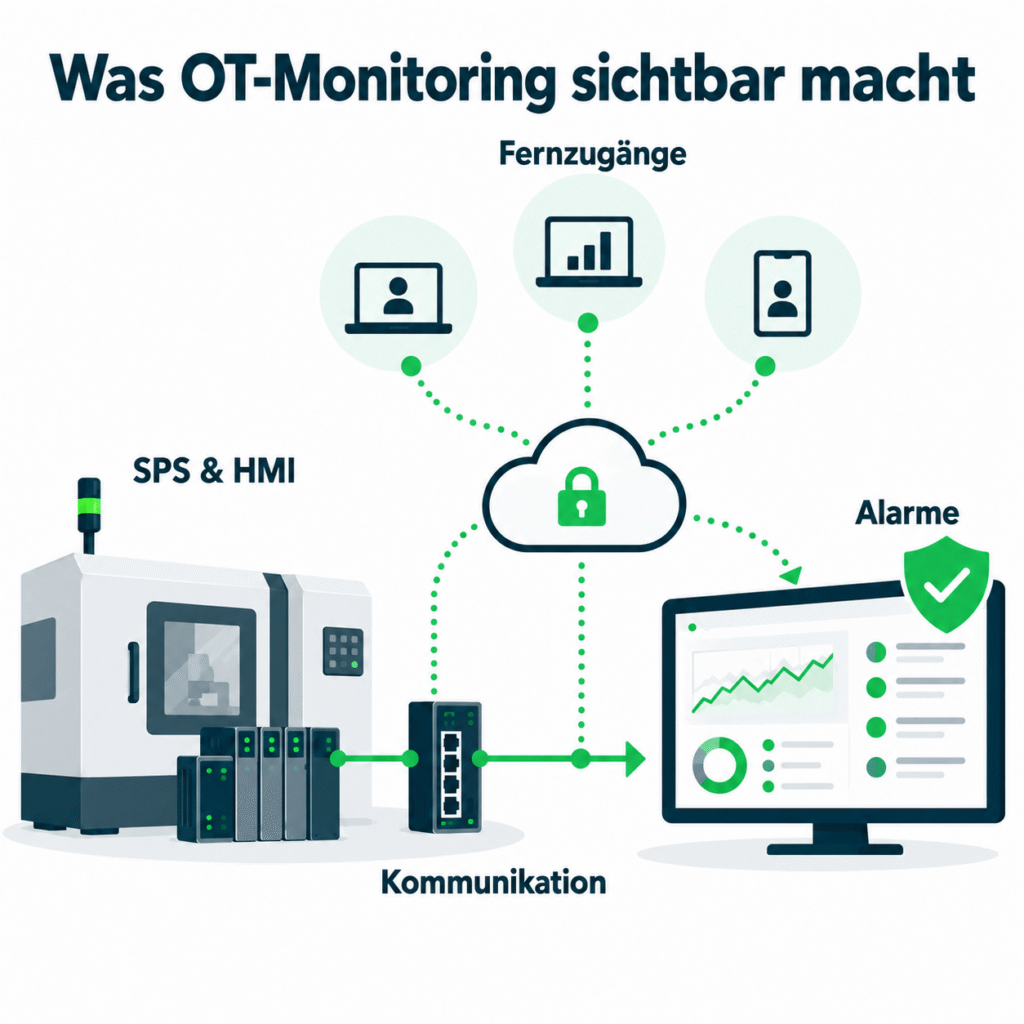
Paessler unterstützt hierfür unter anderem industrielle Standards und Protokolle wie OPC UA, Modbus und MQTT. Zusätzlich können klassische Netzwerkkomponenten wie Switches, Firewalls und Gateways in dieselbe Überwachung einbezogen werden.
So lässt sich beispielsweise überwachen:
OPC UA
Mit PRTG können unter anderem Status, Verfügbarkeit und Diagnoseinformationen eines OPC-UA-Servers überwacht werden. Auch einzelne Werte aus OPC-UA-Nodes sowie Zertifikate lassen sich überwachen.
Modbus
Der Modbus-TCP-Sensor von PRTG kann definierte Registerwerte überwachen und bei Abweichungen oder Kommunikationsproblemen einen Fehlerzustand auslösen.
IT- und OT-Infrastruktur gemeinsam
PRTG kann Daten aus Produktionsumgebungen mit Informationen aus der klassischen IT zusammenführen. Dadurch entstehen zentrale Dashboards für beispielsweise SPS, HMIs, industrielle Gateways, Netzwerkkomponenten und weitere Systeme.
Alarmierung
Werden Schwellenwerte überschritten oder Komponenten nicht mehr erreicht, können Verantwortliche automatisiert informiert werden. Damit muss nicht darauf gewartet werden, bis eine Störung bereits Auswirkungen auf die Produktion hat.
Wichtig: Monitoring ist nicht gleich Angriffserkennung
Bei der Maschinenverordnung sollte allerdings sauber unterschieden werden.
PRTG allein macht eine Maschine nicht konform mit der EU-Maschinenverordnung.
PRTG ist in erster Linie eine Monitoring-Plattform. Sie hilft dabei, Zustände, Verfügbarkeit, Kommunikation und definierte Messwerte sichtbar zu machen.
Ein spezialisiertes Network Intrusion Detection System (NIDS) geht weiter. Es analysiert beispielsweise den Netzwerkverkehr auf ungewöhnliche Kommunikationsmuster, unbekannte Geräte oder verdächtige Befehlssequenzen.
Der Ansatz: Passives NIDS-Monitoring kann den Netzwerkverkehr beobachten, ohne aktiv in den Produktionsprozess einzugreifen, und Abweichungen vom normalen Kommunikationsverhalten erkennen.
Für eine belastbare OT-Sicherheitsstrategie können deshalb mehrere Ebenen sinnvoll sein:
- OT- und IT-Monitoring, um Verfügbarkeit, Zustände und technische Veränderungen sichtbar zu machen.
- Netzwerk- und Sicherheitsanalyse, um Kommunikationswege und Schwachstellen zu untersuchen.
- Spezialisierte Angriffserkennung, wenn verdächtige Aktivitäten im OT-Netz erkannt werden sollen.
- Logging und Dokumentation, damit Ereignisse später nachvollzogen werden können.
- Segmentierung, Zugriffsschutz und weitere technische Sicherheitsmaßnahmen, damit erkannte Risiken auch reduziert werden.
Genau diese Kombination ist entscheidend. NIDS ist kein „Allheilmittel“ ist, sondern ein Baustein einer gestaffelten Sicherheitsarchitektur.
2027 ist näher, als es klingt
Der Stichtag 20. Januar 2027 bedeutet nicht, dass Unternehmen erst 2027 mit dem Thema beginnen sollten.
Maschinen haben lange Entwicklungs- und Produktlebenszyklen. Gleichzeitig müssen Monitoring, Netzwerkarchitektur, Zugriffskonzepte und Dokumentationsprozesse erst aufgebaut und getestet werden.
Ein sinnvoller Ausgangspunkt ist deshalb eine Bestandsaufnahme:
- Welche OT-Komponenten sind vorhanden?
- Welche Systeme kommunizieren miteinander?
- Welche externen oder Fernwartungszugänge existieren?
- Welche Protokolle werden eingesetzt?
- Welche Komponenten lassen sich bereits überwachen?
- Wo fehlen Monitoring und Logging?
- Welche Veränderungen könnten sicherheitskritische Auswirkungen haben?
Gerade die Kombination aus Asset-Transparenz, kontinuierlichem Monitoring und einer gezielten Analyse des OT-Netzes kann helfen, solche blinden Flecken aufzudecken.
Wie netmon24 unterstützen kann
Die EU-Maschinenverordnung ist keine reine IT-Aufgabe. Maschinenbau, OT, Netzwerk und Cybersecurity müssen gemeinsam betrachtet werden.
netmon24 unterstützt Unternehmen dabei, die dafür notwendige technische Transparenz zu schaffen und bestehende Sicherheitsmaßnahmen zu überprüfen – beispielsweise durch:
- Monitoring von IT- und OT-Infrastrukturen mit PRTG
- Einbindung von OPC UA, Modbus, MQTT und weiteren Systemen
- Analyse von Netzwerkkommunikation und Störungen
- Aufbau und Optimierung von Monitoring-Konzepten
- Überwachung von Netzwerkkomponenten, Firewalls und Gateways
- Netzwerk- und OT-Analysen zur Identifikation von Schwachstellen und Fehlkonfigurationen
- Penetrationstests und OT-Security-Tests, um kontrolliert zu prüfen, welche Schwachstellen tatsächlich ausnutzbar sind und welche Auswirkungen ein Angriff haben könnte
Monitoring und Penetrationstests erfüllen dabei unterschiedliche Aufgaben. Ein kontinuierliches Monitoring zeigt, was im laufenden Betrieb passiert, und macht Veränderungen oder Störungen sichtbar. Ein Penetrationstest prüft dagegen gezielt, ob vorhandene Sicherheitsmechanismen tatsächlich standhalten und über welche Wege ein Angreifer in Systeme eindringen könnte. Gerade im OT-Umfeld müssen solche Tests sorgfältig geplant und auf die jeweilige Produktionsumgebung abgestimmt werden.
Monitoring, Netzwerkanalyse und Security-Tests können die Konformität mit der Maschinenverordnung nicht allein herstellen. Sie liefern Unternehmen aber wichtige technische Grundlagen, um Risiken zu erkennen, Veränderungen nachvollziehbar zu machen und bestehende Schutzmaßnahmen zu überprüfen.
Wie transparent ist Ihr OT-Netz heute?
Sie möchten prüfen, welche Maschinen, Steuerungen und Kommunikationswege bereits überwacht werden und an welchen Stellen noch blinde Flecken bestehen?
Wir unterstützen Sie bei der Analyse Ihrer Infrastruktur und beim Aufbau eines passenden IT-/OT-Monitorings.